Infostart.hu
eur:
366.64
usd:
326.89
bux:
0
2026. október 26. hétfő Dömötör
Nyitókép: Pixabay

Azonnal törölje ezeket a bővítményeket, ha véletlenül telepítette őket

Több mint 300 ezer letöltést számláló, hamis AI‑asszisztensnek álcázott Chrome‑bővítményt azonosítottak, amelyek valójában hitelesítő adatokat, böngészési előzményeket és e‑mailek tartalmát szerzik meg. A rosszindulatú bővítmények több eleme még mindig elérhető a Chrome Webáruházban, a legnépszerűbb.

Összesen több mint 300 000-szer töltötték le a felhasználók azt a 30 veszélyes Chrome-bővítményt, amelyek többsége valamilyen AI-asszisztensnek adta ki magát – írja a hvg.hu. A kiegészítők azonban csak látszólag voltak ilyen eszközök: valójában a hitelesítő adatok, a böngészési információk, valamint az e-mailek tartalmának ellopására voltak kihegyezve. A problémás bővítmények egy része még mindig elérhető a Chrome Webáruház kínálatában, és már ezek is több tízezer letöltéssel bírnak.

A problémát a LayerX nevű böngészőbiztonsági platform kutatói fedezték fel, és az AiFrame nevet adták a rosszindulatú kampánynak. Megállapításaik szerint az összes elemzett bővítmény ugyanazon rosszindulatú tevékenység része, mivel egyazon domainen keresztül kommunikálnak a mögöttes infrastruktúrával. A kampány legnépszerűbb bővítménye a Gemini AI Sidebar volt, melynek semmi köze a Google-eszközhöz, mégis több mint 80 ezer letöltést gyűjtött össze, de már nem elérhető a Chrome Webáruházban.

Sok bővítmény még mindig letölthető, noha ezek neve kismértékben eltérő lehet:

  • AI Sidebar – 70 000 felhasználó
  • AI Assistant – 60 000 felhasználó
  • ChatGPT Translate –30 000 felhasználó
  • AI GPT – 20 000 felhasználó
  • ChatGPT – 20 000 felhasználó
  • AI Sidebar – 10 000 felhasználó
  • Google Gemini – 10 000 felhasználó

A kártékony bővítmények nem helyben futtatják az AI-funkciókat, hanem egy távoli domainről töltik be őket. A veszélyes tevékenység a háttérben zajlik, és arra irányul, hogy minél több érzékeny adatot nyerjenek ki a böngészési tevékenységből – ide értve a belépési adatokat is. A fertőzött bővítmények egy csoportja kimondottan a Gmailből próbált leveleket ellopni.
Címlapról ajánljuk
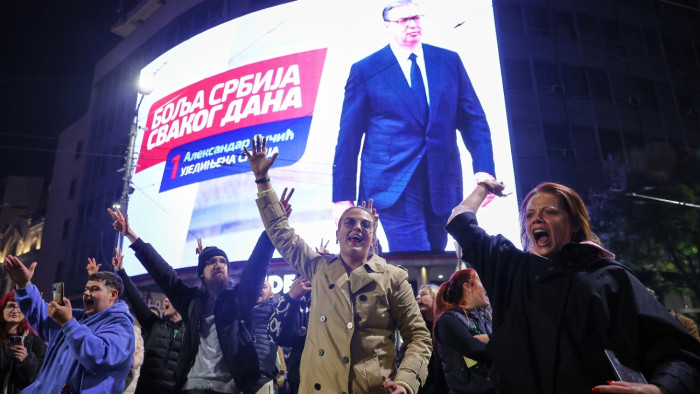
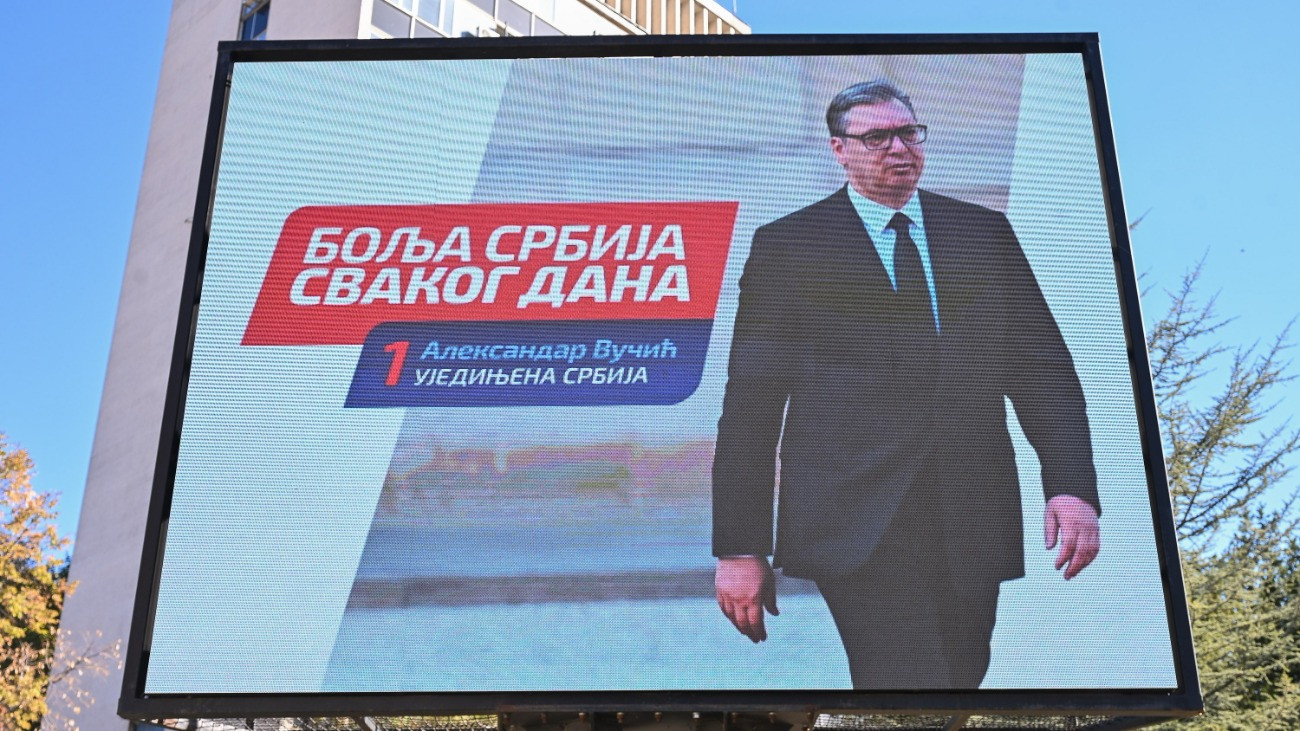
12 év után megbukott Aleksandar Vucic és rendszere Szerbiában, a volt elnök elismerte a vereségét

12 év után megbukott Aleksandar Vucic és rendszere Szerbiában, a volt elnök elismerte a vereségét

Gyűlik az ünneplő tömeg Belgrád utcáin, miután Aleksandar Vucic volt szerb köztársasági elnök, az Egyesült Szerbia listavezetője elismerte vereségét a szerbiai előrehozott parlamenti választáson vasárnap este. Az áprilisi magyar választásokhoz hasonló „politikai földcsuszamlás”, a diákok mozgalma elsöpörte az országot ilyen-olyan formában 12 éve uraló politikus rendszerét.
A jövőnkről is gondoskodik a Gránit app (x)
TÁMOGATOTT TARTALOM

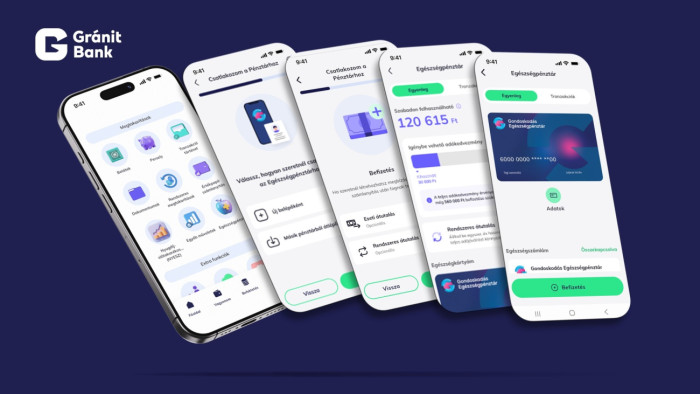
A jövőnkről is gondoskodik a Gránit app (x)

A Gránit Bank ügyfelei már a bank mobilalkalmazásából is megnyithatják, valamint kezelhetik egészségpénztári számlájukat. Ezzel a pénzintézet bármikor és bárhol elérhetővé teszi az egyik leginkább népszerű öngondoskodási formát és annak előnyeit.
inforadio
ARÉNA
2026.10.26. hétfő, 18:00
Nagy Sándor Gyula
Latin-Amerika-kutató, a Budapesti Corvinus Egyetem egyetemi tanára
Orbán Viktor kerülhet az ENSZ élére

Orbán Viktor kerülhet az ENSZ élére

Donald Trump kormányzata azt szeretné, ha Orbán Viktor volt magyar miniszterelnök lenne az ENSZ következő főtitkára – értesült a Wall Street Journal. A lap 3 ország forrásaira hivatkozva arról számolt be, hogy Washington már felvetette az ötletet Orbán Viktornak, és az amerikai vezetés szerint Oroszország, valamint Kína is támogathatja a jelöltségét. A terv megvalósításáról azonban egyelőre nem született végleges döntés.

EZT OLVASTA MÁR?
×
×
×