 17 °C

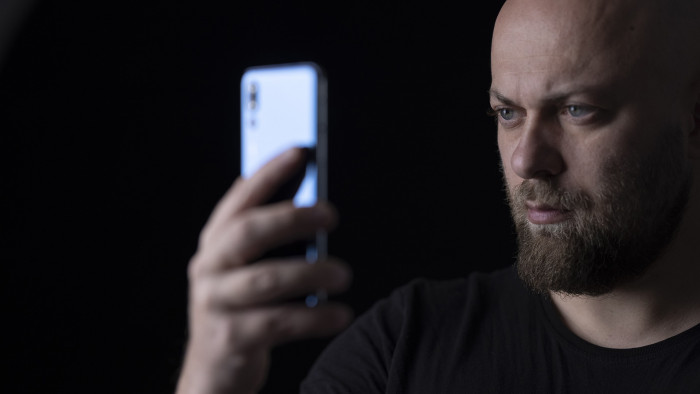
A GoldPickaxe nevű új, mobilokat veszélyeztető vírus képes arcfelismeréssel összefüggő adatokat ellopni, és az ezekkel készült deepfake videókkal működtetői pénzügyi tranzakciókat hitelesít - írja a Portfolio. A kártevő Android és iOS verzióval is rendelkezik, kártékony alkalmazásokon keresztül veszi célba a délkelet-ázsiai áldozatokat.
Az elmúlt hat hónapban megfigyelték, hogy dinamikusan terjednek az Android rendszereket érintő pénzügyi fenyegetések, valamint a mobilbankoláshoz kapcsolódó kártékony programok
- legyen szó "hagyományos" rosszindulatú banki szoftverekről vagy éppen kriptolopásokról - írják. Az adattolvaj alkalmazások most már generatív MI-eszközöket is felhasználnak támadásaik során.
2024 első felében Rilide Stealer a potenciális áldozatok becserkészése érdekében olyan generatív AI-asszisztensek nevével élt vissza, mint az OpenAI Sora és a Google Gemini. A Vidar pedig a Midjourney képgenerátor Windowsos asztali alkalmazásának álcázta magát, annak ellenére, hogy a Midjourney mesterséges intelligencia-modellje csak a Discordon keresztül érhető el.
A kiberbűnözők tavaly óta egyre inkább visszaélnek a mesterséges intelligenciával, és ez várhatóan csak fokozódni fog.
Magyar hírességek nevével visszaélő, generált fotós és deepfake videós csalások is megjelentek már, legutóbb Esztergályos Cecília nevében hirdettek egy átverős videóval.
Sőt, az adattolvajok a hivatalos játékplatformokat megkerülő játékosokat is megcélozták, nemrég kiderült ugyanis, hogy néhány feltört videojátékban és online többszereplős játékokban használt csaló eszközök olyan adattolvaj kártevőket tartalmaznak, mint a Lumma Stealer és a RedLine Stealer.
A WordPress bővítmények sebezhetőségének kihasználása nagyon gyakori, a jól ismert Balada Injector csoport 2024 első felében is folytatta tevékenységét, amivel több mint 20 000 weboldalt veszélyeztetett, az ESET telemetriája pedig több mint 400 000 alkalommal jelezte a csoport legutóbbi akciójában használt újabb variánsok megjelenését - írja a lap.
A korábbi legfőbb zsarolóprogramot, a LockBitet ideiglenesen megfosztotta elsőségétől a bűnüldöző szervek által 2024 februárjában végrehajtott globális akció.
Hozzáteszik, bár az ESET telemetria két figyelemre méltó LockBit kampányt is észlelt 2024 első félévében, ezekről kiderült, hogy olyan, nem a LockBithez tartozó csoportok támadásai voltak, amelyek a kiszivárogtatott LockBit-segédprogram kódját használták.
Az ESET jelentése arról a közelmúltban végzett vizsgálatról is beszámol, amely a legfejlettebb, és továbbra is terjedő szerveroldali kártevő kampányról, vagyis az Ebury csoportról és az általuk használt rosszindulatú szoftverekről és botnetekről szól. Az Ebury-t évekig hátsó ajtóként használták, és közel 400 ezer Linux, FreeBSD és OpenBSD szervert támadtak meg, melyek egynegyede 2023 végén még mindig kompromittálva volt, és megfigyelések szerint a kártevő azóta is terjed.