Infostart.hu
eur:
364.13
usd:
327.37
bux:
143485.08
2026. október 14. szerda Helén
Nyitókép: Pixabay

Az EU államilag támogatott, rövidített munkaidős rendszert javasol

Az Európai Bizottság államilag támogatott, rövidített munkaidejű rendszer bevezetését javasolja, amely a munkahelymegőrzést célozza, a koronavírus-járvány okozta gazdasági visszaesés alatt. Az előterjesztést Ursula Von der Leyen elnök jelentette be szerdai videóüzenetében.

"A javaslat lényege, hogy a vállaltok annak ellenére is fizetnek alkalmazottiaknak, hogy nem nyereségesek. A válság ideje alatt az alkalmazottaknak lehetősége nyílik a továbbképzésre és olyan új képességek megszerzésére, amelyekből a vállaltok is profitálhatnak" - tájékoztatott az elnök. Hozzátette: hasonló kezdeményezések több EU-tagállamban hasznosnak bizonyultak a 2008-as pénzügyi válság alatt.

A kezdeményezés célja elsősorban Spanyolország és Olaszország támogatása, ahol a járvány a legjobban elterjedt, és ahol a válság előtt is magas volt a munkanélküliek aránya.
Minden Infostart-cikk a koronavírusról itt olvasható!

Címlapról ajánljuk

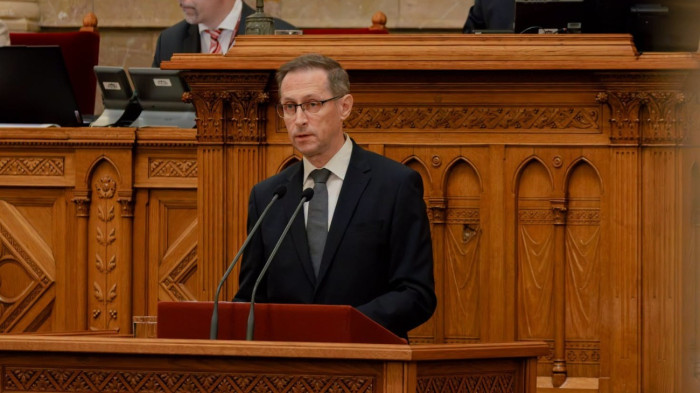
Varga Mihály jegybankelnök a palamentben: vagyonmentésre irányuló lépéseket tettünk

A Magyar Nemzeti Bank vagyonmentési programjának keretében már több mint 100 milliárd forint elvesztését sikerült megakadályozni – mondta Varga Mihály, a jegybank elnöke az MNB 2025-ös beszámolójának parlamenti vitájában.
inforadio
ARÉNA
2026.10.15. csütörtök, 18:00
Csizmazia Gábor
a Nemzeti Közszolgálati Egyetem John Lukacs Intézetének tudományos munkatársa
Súlyos hibákat tártak fel a szupermarketeket ért támadás nyomán

Súlyos hibákat tártak fel a szupermarketeket ért támadás nyomán

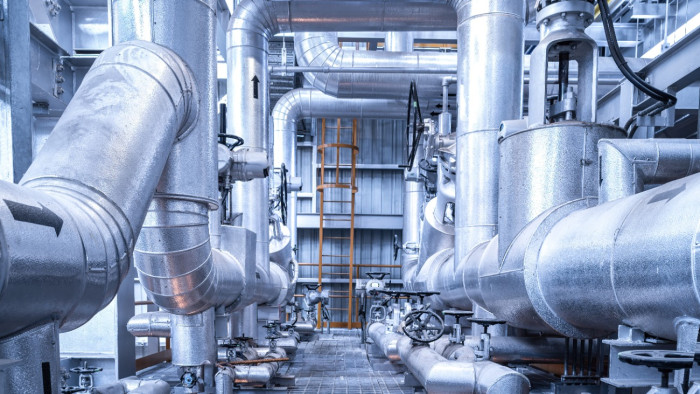
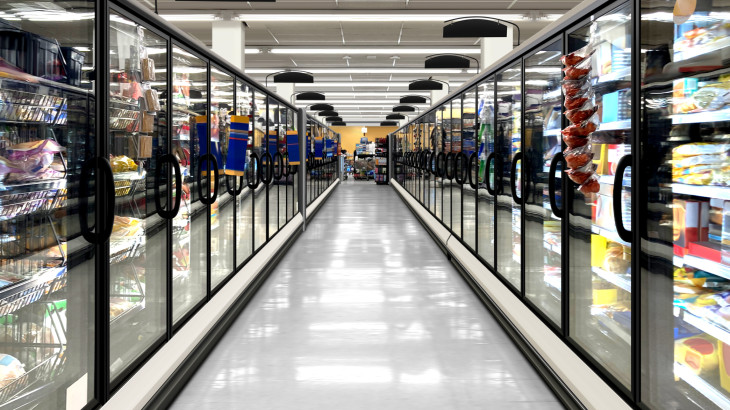
Francia nyomozók keresik azokat a hackereket, akik legalább 350 szupermarket hűtőberendezései felett vették át az irányítást, és forró levegőt fújtak beléjük. A Carrefour, a Monoprix, az Intermarché és a Coopérative U üzleteiben óriási mennyiségű friss és fagyasztott élelmiszer ment tönkre, a támadást azonban senki sem vállalta, és váltságdíjat sem követeltek. Az érintett egységek a dán Danfoss szoftverét használták, amelynek kritikus hibáit már augusztusban nyilvánosságra hozták, a javítást viszont sok üzemeltető nem telepítette. Szakértők szerint a támadók nyitott kapukat döngettek, így akár szórakozó tinédzserek is állhatnak az akció mögött. A veszély ráadásul nem múlt el, hiszen még mindig legalább 4500 Danfoss-kezelőfelület érhető el közvetlenül az internetről.

EZT OLVASTA MÁR?
×
×
×