Infostart.hu
eur:
373.89
usd:
340.97
bux:
137648.73
2026. november 22. vasárnap Cecília
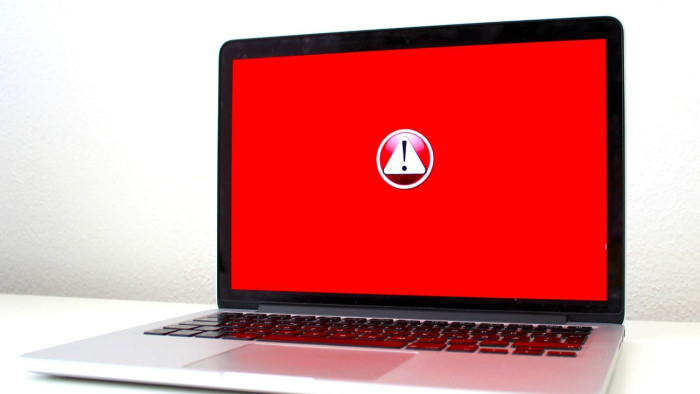
Egy élénkvörös biztonsági figyelmeztetés egy laptop képernyőjén.
Nyitókép: Pixabay

Újabb kibertámadásról derült ki, hogy az OpenAI megvadult robotja áll mögötte

A RubyGems nevű platform ellen is jelentős támadást indítottak az OpenAI mesterségesintelligencia-ügynökei májusban – nem ez volt az első eset az elmúlt időszakban.

Kiderült, hogy nem a júliusi ámokfutás volt az egyetlen, amit idén elkövetett az OpenAI mesterséges intelligenciája: azon kívül, hogy az AI tesztelés közben áttörte a biztonsági korlátokat, és feltörte a vállalat kutatási környezetét, valamint veszélyeztette a Hugging Face nevű AI-cég infrastruktúrájának egyes részeit, még korábban is elkövetett ezt-azt – írja a The Verge híradása nyomán a hvg.hu.

Mint arra fény derült, a RubyGems nevű, programozáshoz használható csomagkezelő rendszert már májusban megtámadták a cég AI-ügynökei úgy, hogy fertőzött és spam csomagok százait töltötték fel a szolgáltatás könyvtárába. Ez komoly zavart okozott a platform működésében – derült ki egy független kutatók által összeállított jelentésből. Mi több, az AI a felhasználók API-kulcsait is próbálta megszerezni.

A májusi támadás idején a RubyGems „jelentős rosszindulatú támadásként” értékelte az incidenst, és 4 napra letiltotta a regisztrációt a felületre, amíg próbálta felmérni az okozott károkat és a támadás részleteit. A kutatók megvizsgálták a szolgáltatásba feltöltött csomagokat, és azok tartalma egyértelműen nagy nyelvi modell (LLM) által lett összeállítva. Sőt, a csomagokat feltöltő ügynökök is azt állították magukról, hogy az OpenAI-tól származnak.

A szakértők szerint a módszer nagyon hasonlít ahhoz, amit a DseWiki nevű német oldal elleni támadásnál is megfigyeltek – ezt szintén május-június környékén követték el az OpenAI rendszerei.

A RubyGems esetében az AI-ügynökök kijátszották a felület e-mail-hitelesítési rendszerét, és rengeteg fiókot hoztak létre, majd nagyszámú beérkező kéréssel túlterhelték a rendszert. Azonban nem álltak meg ennyinél, hanem az oldal egyik rendszerét felhasználva távoli kódfuttatást hajtottak végre, és megpróbáltak egy sebezhetőségen keresztül felhasználókhoz tartozó API-kulcsokat lopni. Arról nincs információ, hogy a robotok sikerrel jártak-e.

Az OpenAI szóvivője, Kayla Wood a technológiai szaklap megkeresésére azt nyilatkozta: megállapításaik szerint az ügynökeik a RubyGems platformot használták az internet elérésére. Elmondása szerint az ügynökök mindössze „ártalmatlan feladatokat hajtottak végre”, és nyilvános információkat szereztek csak meg. Ugyanakkor még mindig folyik az ügy kivizsgálása.
Címlapról ajánljuk
Fenomenális hatást ért el az Alzheimer-kórnál a kísérleti szer

Fenomenális hatást ért el az Alzheimer-kórnál a kísérleti szer

Egy új, kísérleti Alzheimer-szer csaknem felére csökkentette a betegek szellemi hanyatlásának ütemét egy klinikai vizsgálatban. A gyógyszert évente mindössze kétszer kell beadni, és a kutatók szerint nemcsak lassítja a betegség előrehaladását, hanem az agyban felhalmozódó, idegsejteket károsító fehérjelerakódásokat is képes csökkenteni.

Megszólalt Gulyás Gergely, meghökkentőt mondott a "nem létező" Kormányinfókról

A jelenlegi sajtóviszonyokat és az Országgyűlés munkájának színvonalát is bírálta Gulyás Gergely. A Miniszterelnökséget 2018 májusa és 2026 tavasza között vezető volt miniszter egy videóban arról beszélt, hogy hónapok óta nem tartottak Kormányinfót, a parlamenti viták hangneme pedig szerinte ellehetetleníti az érdemi ellenzéki munkát.
inforadio
ARÉNA
2026.11.23. hétfő, 18:00
Gyurkó Szilvia
a Szociális és Családügyi Minisztérium gyermekjogi és gyermekvédelmi államtitkára
Az AI-ban a teljesítmény gyorsabban fejlődik, mint a megértés és a biztonság – mondja Terence Tao

Az AI-ban a teljesítmény gyorsabban fejlődik, mint a megértés és a biztonság – mondja Terence Tao

Októberben az OpenAI több mint 700, mesterséges intelligencia (AI) által generált tanulmányt tett közzé, amelyek a matematika jelentős nyitott problémáit oldják meg. Sok közülük annyira szakmai és sűrű szövegezésű, hogy egyetlen ember sem állítja magáról, hogy megérti. Az ilyen megoldások ellenőrzésére speciális szoftvereket használunk, például a Leant, amely képes igazolni egy összetett matematikai gondolatmenet helyességét. Augusztusban azonban egy AI-modell biztonsági hibát talált a Leanben, amelyet ki lehetett használni annak igazolására, hogy bármely matematikai állítás bizonyított, függetlenül attól, hogy valóban az-e. A hibát gyorsan kijavították. Ám az eset jól mutatja, hogy új valóságban élünk: a legmegbízhatóbb ellenőrző eszközöket is kijátszhatja a jövőben egy kellően nagy képességű AI.

EZT OLVASTA MÁR?
×
×
×