Infostart.hu
eur:
362.29
usd:
322.85
bux:
146064.21
2026. november 10. kedd Réka

Oroszok hekkelték meg a Bundestagot?

Németországban informatikai támadás érte a szövetségi parlament (Bundestag) több pártját, a hatóságok orosz hírszerző szolgálatokhoz köthető hackerekre gyanakodnak, és attól tartanak, hogy a támadók bizalmas dokumentumokat szerezhettek meg, amelyeket a közvélemény befolyásolásának szándékával hoznak majd nyilvánosságra a 2017-es Bundestag-választás előtt - írta a Süddeutsche Zeitung című lap.

A müncheni lap és két regionális közszolgálati médiatársaság, a Norddeutscher Rundfunk (NDR) és a Westdeutscher Rundfunk (WDR) közös tényfeltáró munkacsoportjának értesülése szerint augusztus 14-én és augusztus 25-én fertőzött e-maileket kapott a Bundestag számos politikusa és több pártszervezet. A fertőzött levél egyebek mellett a Baloldal szövetségi pártigazgatóságához, a jobboldali CDU/CSU pártszövetség ifjúsági szervezetéhez (Junge Union) és a CDU Saar-vidék tartományi szervezetének vezetőségéhez érkezett. Saar-vidék azért is érdekes, mert ugyan nem tartozik a legfontosabb tartományok közé, de jövő márciusban helyi törvényhozási (Landtag-) választást tartanak a tartományban.

A leveleket egy hq.nato.int végződésű címről küldték, ilyet a NATO brüsszeli központjában használnak. A levelek szövege szerint a mellékelt linkre kattintva hozzá lehet jutni az atlanti szövetségnek az olaszországi földrengésről, illetve a törökországi puccskísérletről gyűjtött friss információihoz, de a link egy olyan szerverre vezetett, amely ártó szándékú programot, illetve kémszoftvert telepít a számítógépre.

Az adathalász támadás igen erőteljes lehetett, ezt jelzi, hogy a leveleket 70 olyan címre is elküldték, amelyet már nem is használnak. A szövetségi informatikai biztonsági hivatal (BSI) szerint az apt28 vagy Sofacy Group néven ismert hackercsoport hajthatta végre a támadást. A csoport nyugati hírszerző szolgálatok szerint az orosz katonai hírszerzés (GRU) és a polgári hírszerzés (FSZB) irányítása alatt áll.

A német hatóságok szerint az amerikai Demokrata Párt informatikai rendszeréből ellopott és a WikiLeaks kiszivárogtató portálon nyilvánosságra hozott több ezer e-mail ügye alapján félő, hogy a támadás célja a közvélemény befolyásolása bizalmas iratok révén választási időszakban.
Címlapról ajánljuk
Nem tanultunk a Covidból – pedig az összeomlás-kutató szerint a nyakunkon a válságok

Nem tanultunk a Covidból – pedig az összeomlás-kutató szerint a nyakunkon a válságok

Fenntarthatóság, klímaváltozás, kibertámadások – kifejezések, amelyek meghatározzák a mindennapjainkat. Mit tenne, ha napokig nem férne hozzá a pénzéhez, mint a múlt héten Paraguayban milliók, vagy mihez kezdene, ha sokáig nem lenne áram, mint tavaly Spanyolországban rengeteg háztartás számára? A témáról Stumpf-Biró Balázs, összeomlás-kutató, környezettudós nyilatkozott az InfoRádióban.
Magyar Péter: a második világháború óta nem volt ennyire bonyolult és veszélyes a nemzetközi helyzet

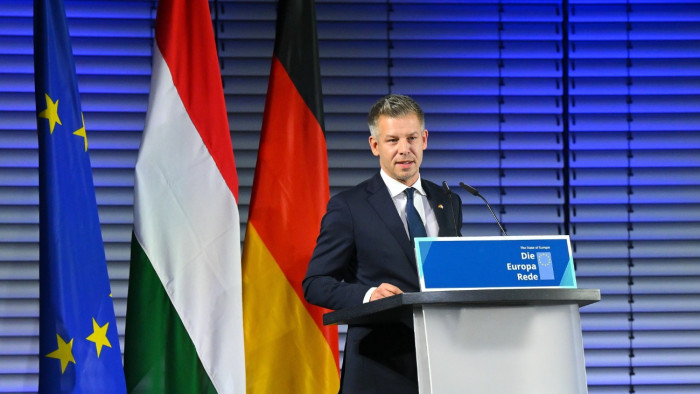
A második világháború óta nem volt ennyire bonyolult és veszélyes a nemzetközi helyzet, mint jelenleg – jelentette ki Magyar Péter miniszterelnök Berlinben, a Konrad Adenauer Alapítvány által szervezett, 17. State of Europe (Európa helyzete) című rendezvényen hétfőn, a berlini fal leomlásának 37. évfordulóján.
Már a banki AI-t is kérdezhetjük költéseinkről (x)
TÁMOGATOTT TARTALOM

Már a banki AI-t is kérdezhetjük költéseinkről (x)

Egyre nyitottabbak a banki ügyfelek arra, hogy a mesterséges intelligencia segítse őket pénzügyeik intézésében – mutat rá az NRC által a Gránit Bank számára készített digitális bankolási kutatás. A Gránit Guruhoz érkező kérdések elemzéséből az is kiderül, milyen segítséget várnak a felhasználók a virtuális pénzügyi asszisztensektől.
EZT OLVASTA MÁR?
×
×
×