Infostart.hu
eur:
364.13
usd:
327.37
bux:
143485.08
2026. október 14. szerda Helén
Nyitókép: Microsoft

Heteken belül bajba kerülhetnek ezek a Windows felhasználók, lépni kell

Fontos időpontra figyelmezteti a Microsoft a felhasználókat: heteken belül megszűnik a Windows 11 24H2-es kiadásának támogatása.

Heteken belül nyugdíjazza a Microsoft a Windows 11 24H2-es kiadását, ami azt jelenti, hogy nem jönnek rá többé biztonsági javítások sem – számolt be róla a bleepingcomputer.com.

Ez a Home és a Pro verziókat egyaránt érinti, a vállalati és az oktatási kiadások (Enterprise, Education) azonban egy évig, 2027 októberéig még támogatottak maradnak.

A közhasználatú verziók idén október 13-án kapják meg az utolsó frissítést, utána muszáj újabb kiadásra (25H2) váltani. Ekkor ér véget a Windows 10 vállalati verziójának (Enterprise LTSB) támogatása is.

A fenti dátumot követően a 24H2-es Windows 11-kiadások többé nem kapnak biztonsági- és funkciófrissítéseket, így védtelenek maradnak a támadásokkal szemben is. A Microsoft azt tanácsolja a felhasználóknak, hogy frissítsenek az újabb, 25H2-es Windows 11-verzióra – írja a hvg.hu.
Címlapról ajánljuk

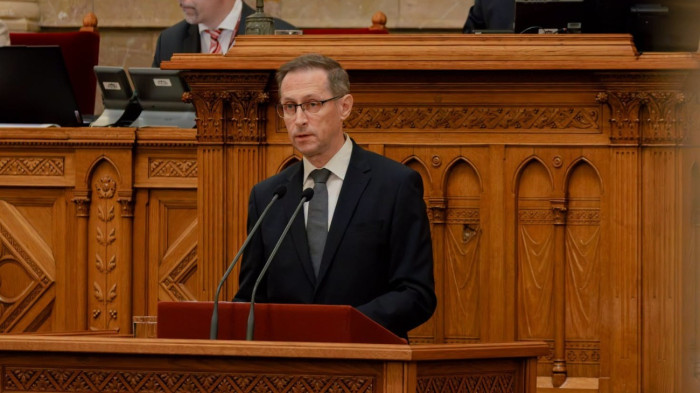
Varga Mihály jegybankelnök a palamentben: vagyonmentésre irányuló lépéseket tettünk

A Magyar Nemzeti Bank vagyonmentési programjának keretében már több mint 100 milliárd forint elvesztését sikerült megakadályozni – mondta Varga Mihály, a jegybank elnöke az MNB 2025-ös beszámolójának parlamenti vitájában.
inforadio
ARÉNA
2026.10.15. csütörtök, 18:00
Csizmazia Gábor
a Nemzeti Közszolgálati Egyetem John Lukacs Intézetének tudományos munkatársa
Súlyos hibákat tártak fel a szupermarketeket ért támadás nyomán

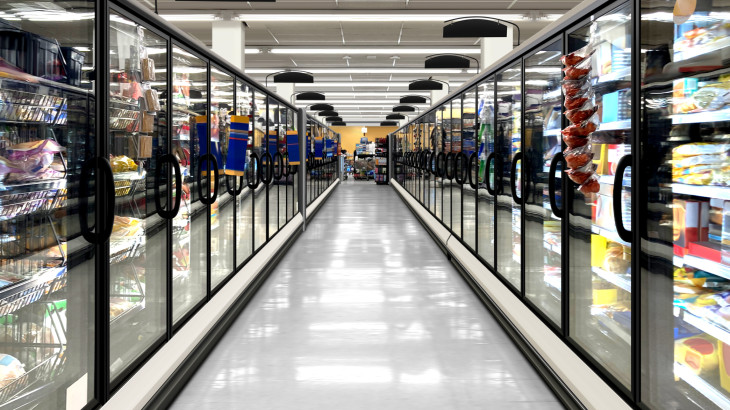
Súlyos hibákat tártak fel a szupermarketeket ért támadás nyomán

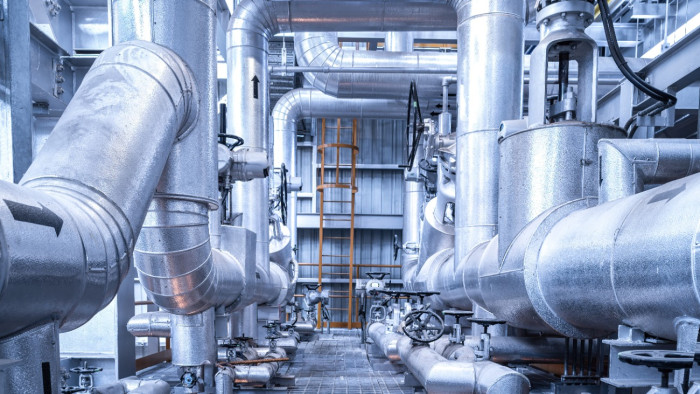
Francia nyomozók keresik azokat a hackereket, akik legalább 350 szupermarket hűtőberendezései felett vették át az irányítást, és forró levegőt fújtak beléjük. A Carrefour, a Monoprix, az Intermarché és a Coopérative U üzleteiben óriási mennyiségű friss és fagyasztott élelmiszer ment tönkre, a támadást azonban senki sem vállalta, és váltságdíjat sem követeltek. Az érintett egységek a dán Danfoss szoftverét használták, amelynek kritikus hibáit már augusztusban nyilvánosságra hozták, a javítást viszont sok üzemeltető nem telepítette. Szakértők szerint a támadók nyitott kapukat döngettek, így akár szórakozó tinédzserek is állhatnak az akció mögött. A veszély ráadásul nem múlt el, hiszen még mindig legalább 4500 Danfoss-kezelőfelület érhető el közvetlenül az internetről.

EZT OLVASTA MÁR?
×
×
×